 Вознаграждения — это роскошь? Intel меняет подход к безопасности. Источник: Intel
Компания Intel, которая в последнее время и так находится в эпицентре финансовых и технических испытаний, решила, что платить белым хакерам за помощь — это излишняя роскошь. Как заметили авторы издания Phoronix, производитель чипов перезапустил свою программу сбора данных об уязвимостях, но "забыл" добавить к ней пункт о денежных вознаграждениях.
Альтруизм вместо чеков
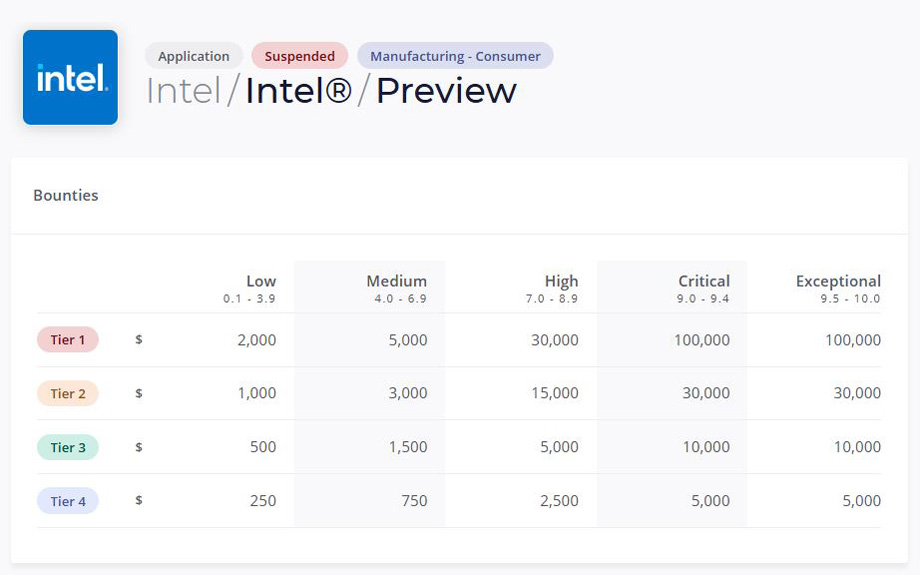
Программа, работающая на платформе Intigriti, теперь предлагает энтузиастам сообщать о найденных дырах в системе безопасности исключительно ради идеи. Ранее Intel была значительно щедрее: за выявленные ошибки можно было получить от скромных $500 (22 300 грн) до вполне солидных $100 000 (4 460 000 грн).
Теперь же Intel предлагает всем желающим продолжать отправлять отчеты, но делать это бесплатно. Это выглядит довольно странно на фоне конкурентов. Например, Google и другие технологические гиганты ежегодно выплачивают миллионы долларов исследователям, понимая, что убытки от реального взлома обойдутся значительно дороже.
Временный сбой или новая реальность?
Существует призрачная надежда, что процедура перезапуска на новой платформе прошла некорректно, и систему выплат просто ещё не успели подключить. Если это так, то в ближайшие дни мы увидим возвращение прайс-листа за баги. Однако, если ситуация не изменится, Intel останется без профессионального надзора со стороны сообщества, ведь серьёзные специалисты редко работают за "спасибо".
Учитывая общую стратегию экономии компании, такой шаг может быть частью глобального сокращения расходов. Хотя экономить на безопасности в эпоху, когда цифровые угрозы становятся всё более изощрёнными — решение, мягко говоря, дискуссионное.
Пока одни компании экономят на вознаграждениях, другие находят способы обойти защиту даже в самых защищённых мессенджерах. Например, немецкая полиция читает WhatsApp с помощью метода "клонирования", против которого шифрование оказалось бессильным.